易企办 · 企业 AI 观察
当企业开始探索 AI 的实际应用,一个问题很快就会出现:
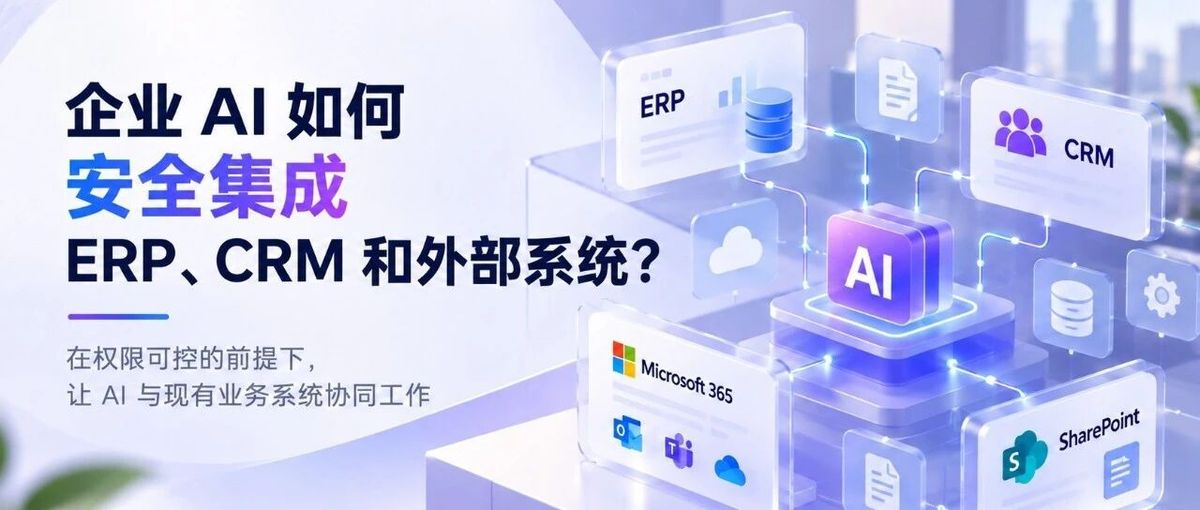
AI 如何获取企业现有系统中的业务信息,并在安全可控的前提下参与工作?
现实中,大多数企业已经拥有相对成熟的 IT 环境。
- ERP 管理采购、订单与财务数据;
- CRM 记录客户信息和销售活动;
- Microsoft 365、SharePoint 承载文档与日常协作;
- 还有各种内部开发的业务系统。
这些系统各自承担着重要的业务职责,也积累了大量企业数据。如果 AI 只能在独立的对话窗口中回答问题,却无法获取必要的业务信息,那么它的价值仍然十分有限。
但让 AI 直接访问所有系统,同样不是合理的解决方案。
ERP订单 · 财务 CRM客户 · 销售 Microsoft 365文档 · 协作 内部系统审批 · 任务
↓
身份认证 · 访问权限 · 业务规则
↓
企业 AI
AI 不直连系统,而是在统一身份与权限管控下与现有系统安全协同
企业真正需要的,是让 AI 在明确的身份、权限和业务规则下,与现有系统安全协同。
企业 AI 落地,为什么绕不开系统集成?
想象一个常见的业务场景。销售人员希望了解:
"这个客户最近有哪些订单?目前还有哪些待处理事项?"
这些信息可能分散在不同系统中:
- CRM 保存客户资料与跟进记录;
- ERP 保存订单、采购和财务信息;
- 业务应用 记录审批、服务请求和内部任务。
如果 AI 无法访问这些系统,它只能给出通用建议,而无法回答企业当前的实际业务问题。员工仍然需要分别登录系统、查询记录,再手动整理信息。
这意味着,即使企业已经部署 AI,也可能只是增加了一个新的工作入口。
真正的改变在于:让 AI 能够根据业务任务,获取必要的信息,并把处理结果带入后续工作。
但这种连接不能是无限制的。它必须建立在企业现有的身份认证、访问权限和业务管理机制之上。
安全集成,不只是让 AI 能够调用接口
从技术上看,企业系统通常可以通过 API 等方式进行集成。但对于企业 AI 来说,能够连接系统只是第一步。更重要的是解决三个问题。
谁可以访问? 按角色与部门限定数据范围
AI 可以执行什么? 区分只读查询与敏感操作
操作如何被管理和追溯? 日志 · 审计 · 人工确认
身份、权限与审计,是 AI 安全访问企业系统的前提
谁可以访问?
不同员工、部门和应用,能够访问的数据范围通常不同。例如,销售人员可以查看自己负责的客户,财务人员可以处理相应的付款记录,而普通员工不应直接访问所有敏感业务数据。因此,AI 的数据访问和操作能力,需要受到明确的权限约束。
AI 可以执行什么?
查询订单状态,与修改订单金额,是两种完全不同的操作。同样,读取合同信息,与直接批准合同,也具有不同的业务风险。
企业需要区分只读查询、数据更新、流程启动以及其他敏感操作,并为不同动作设置适当的授权和控制。
操作如何被管理和追溯?
当 AI 参与业务执行时,企业还需要明确:
哪些操作由 AI 发起?哪些需要人工确认?
处理结果是否记录在业务系统中?出现异常时如何检查?
对于重要业务,不能仅仅因为 AI 能够执行,就让它绕过原有的审批和责任机制。
安全集成的核心,不是让 AI 获得更多权限,
而是让 AI 在合适的权限范围内完成合适的任务。
从查询信息,到跨系统协同处理业务
当 AI 与企业现有系统建立合理的集成关系后,业务处理方式就有机会发生变化。例如,一个客户服务请求可能涉及多个系统:客户询问某个订单的交付情况。
过去,服务人员可能需要:
登录 CRM 查找客户信息 → 进入 ERP 查询订单状态
→ 查看内部服务记录 → 再整理信息回复客户
客户提问 → AI 理解需求 → 查询授权数据
→ Workflow 执行 → 人工确认
订单异常时:按规则创建任务,转交相关人员处理
从"跨系统查找信息"到"跨系统协同处理业务"
通过 AI 与业务系统集成,可以探索这样的处理方式:
客户提出问题 → AI 识别需求 → 查询授权范围内的客户及订单数据
→ 汇总处理结果 → 必要时启动后续业务流程
如果订单存在异常,还可以根据企业既定规则创建任务,交由相关人员继续处理。
这里需要注意的是,AI 不一定直接修改 ERP 或 CRM 中的数据。根据业务要求,它可以只负责查询和整理,也可以在获得相应授权后,通过受控的服务或业务流程完成进一步操作。
从"跨系统查找信息",到"跨系统协同处理业务",才是企业 AI 集成真正值得关注的变化。
在易企办中,如何让 AI 与现有系统协同?
对于已经部署 ERP、CRM 和其他企业应用的组织来说,重新建设所有系统既不现实,也没有必要。
易企办提供无代码业务应用、业务流程、数据管理以及多种集成与扩展能力,可以在现有 IT 环境之上构建新的业务处理场景。其中,几项能力可以共同支撑企业 AI 的系统集成需求。
HTTP 请求:调用外部系统接口
通过 HTTP 请求,业务流程可以根据需要调用外部系统提供的 API。例如查询订单状态、获取客户信息,或将业务处理结果发送给其他系统。这样,业务流程不再局限于单一应用内部,而可以与已有企业服务协同。
OAuth 2.0:建立受控的身份授权
在集成支持 OAuth 2.0 的外部服务时,可以使用相应的身份认证与授权机制。企业可以依据外部系统提供的授权范围,管理集成应用能够访问的资源。
需要强调的是,身份认证并不等于自动完成所有权限管理。实际访问范围仍取决于外部系统的授权配置、接口权限及相关安全控制。
自定义服务:扩展复杂业务集成逻辑
对于一些需要特殊数据处理、接口转换或多步骤服务调用的场景,可以通过自定义服务扩展后端业务逻辑。例如,在向外部系统提交数据之前,先进行必要的字段转换、规则校验或结果处理。这为企业处理更复杂的集成需求提供了灵活性。
MCP:扩展 AI 智能体的工具调用能力
MCP 为 AI 与外部工具和服务之间的交互提供了一种标准化方式。在具备相应工具配置与授权的前提下,AI 智能体可以通过工具接口获取业务信息或执行指定操作。例如查询业务记录、调用受控服务,或与已有系统提供的工具能力协同。
但 MCP 本身并不自动保证业务安全,实际操作仍需要依赖工具端的权限控制、身份认证和必要的审批机制。
AI 智能体与业务流程:让集成结果进入实际工作
在这些集成能力之上,AI 智能体可以结合企业知识和业务上下文理解任务,并通过已配置的工具和服务获取信息。业务流程则可以根据结果继续执行任务分配、审批、状态更新或人工确认。例如:
用户提出业务需求 → AI 智能体理解任务 → 调用授权接口
→ 获取业务数据 → 业务流程执行 → 人工确认
这样,系统集成不再只是不同应用之间的数据传递,也可以成为 AI 参与业务执行的重要基础。
企业应该如何规划 AI 系统集成?
企业 AI 集成不一定需要一次连接所有系统。相比追求接口数量,更重要的是明确实际业务价值和风险边界。
第一,先确定具体业务场景。
例如客户订单查询、供应商状态核对、服务请求处理,或跨系统审批。
第二,明确所需数据和操作权限。
区分哪些信息可以读取、哪些记录允许更新、哪些操作必须经过人工确认。
第三,优先利用已有系统接口。
在保留现有 ERP、CRM 等核心系统的基础上,通过适当的接口和业务应用完成协同。
第四,建立必要的安全与管理机制。
根据业务风险配置身份认证、权限、日志、异常处理和审批控制,并对重要操作进行验证。
第五,从小范围场景逐步扩展。
先让一个业务场景运行稳定,再逐步延伸到更多系统和部门。
对于企业来说,AI 集成的目标不是让所有系统都能被 AI 随意调用。而是:
在不破坏现有业务管理体系的前提下,让 AI 更好地利用企业已有的数字化能力。
让 AI 进入现有系统,而不是建立新的信息孤岛
企业过去多年建设的 ERP、CRM、文档管理和业务系统,本身就是重要的数字化资产。AI 的出现,不应该让这些系统变得更加分散。相反,它为企业提供了一个新的机会:
让 AI 理解业务需求,
让系统提供真实数据,
让业务流程负责执行,
让权限和人工审核保障关键操作。
当这些能力能够协同工作,AI 才有机会从独立的智能工具,逐渐成为企业业务运行中的一部分。
你的企业,是否也面临 AI 与现有系统难以集成的问题?
- 已经部署 ERP、CRM,却不知道如何让 AI 获取业务信息?
- 希望 AI 智能体查询或处理业务数据,但担心权限和安全问题?
- 多个系统之间仍然依赖人工复制、核对和传递信息?
- 希望保留现有系统,同时引入更智能的业务处理方式?
这些问题,可能正是企业 AI 集成值得优先解决的方向。
想了解 AI 如何与你的现有系统协同?
告诉我们你目前使用的业务系统,以及希望通过 AI 改善的一个具体场景。
我们可以结合现有接口、业务流程和权限要求,一起探索适合的系统集成与 AI 应用方式。
保留已有系统,
让 AI 更好地参与企业业务。
让企业 AI 服务实际业务。
下期预告
《从一个 AI 场景到企业级 AI:为什么"可复用"比演示效果更重要?》
当企业已经能够让 AI 连接数据、系统和业务流程,下一个挑战是:如何避免每个场景都从零开始?下一篇,我们将进一步探讨企业如何通过可复用的 AI 能力、业务流程与集成服务,让 AI 从单个试点逐步走向规模化应用。
返回易企办博客