模板说明
通过内置的经理、IT 和信息安全团队审批流程,简化员工对 IT 服务或访问权限的请求,确保安全、合规和成本控制。
部门
信息技术部(IT部门),审批流程中还涉及各业务部门主管及信息安全(InfoSec)团队。
适用行业
该流程适用于所有行业,尤其是金融、医疗、政府机构以及大型企业等对数字系统、内部服务或敏感数据访问权限有严格管控要求的组织。 例如:银行用于审批交易系统访问权限,多国集团则用于申请高性能笔记本或管理员权限。
目的
用于规范和简化员工对IT系统、软件工具或硬件设备的申请流程。该流程确保每个申请在执行前都经过必要性、合规性与安全性审核。 通过易企办,员工或其直属主管可发起服务或权限申请,系统将根据访问等级和风险情况,自动流转至相应的审批人(如直属主管、IT管理员、信息安全负责人)。这有助于企业维护IT环境的安全、合规与高效运作。
审批流程:标准的IT服务/权限申请流程
1. 员工或主管提交申请
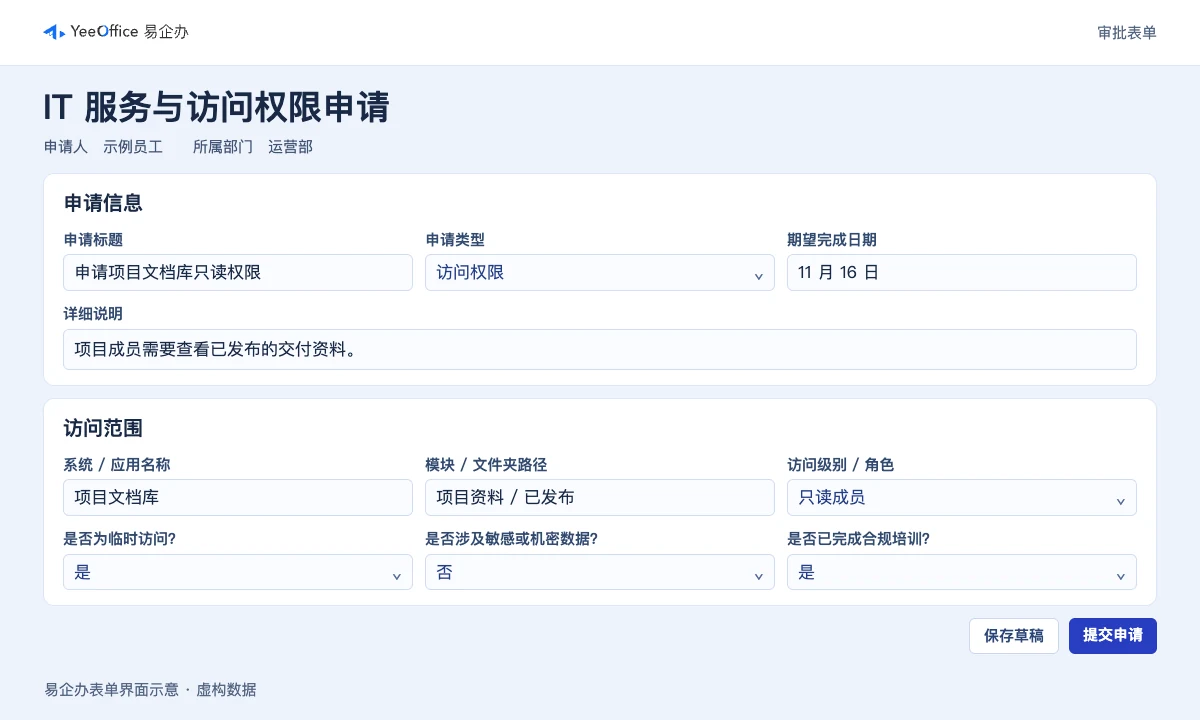
用户通过易企办提交申请表单,需填写以下内容:
- 所需服务或资源(如SAP系统权限、VPN访问、高性能笔记本等)
- 申请理由
- 期望完成日期
- 所需访问权限等级(如只读、编辑、管理员)
- 数据敏感性(是否涉及机密数据)
可选项还包括:附件(如培训证明、截图)、成本预估、设备申请说明等。
2. 直属主管审批
申请首先流转至员工的直属主管审批。主管会评估该请求的业务必要性,以及是否符合岗位或项目的职责范围。
例如:如申请硬件或授权软件,主管需确认预算是否允许。 如申请理由不充分或不合理,主管可在此阶段直接驳回申请。
3. IT部门审批
主管批准后,申请流转至IT团队,由其评估技术可行性。
- 对于硬件类申请:检查库存情况、设备标准型号等
- 对于系统权限类申请:判断该权限是否必要、是否有可用授权
若申请合理,IT团队将批准;否则将驳回或退回修改。
4. 信息安全审批(条件触发)
若申请涉及高权限访问(如管理员权限)或访问机密数据,将自动转至信息安全(InfoSec)团队审批。 信息安全审核的内容包括:
- 是否符合公司内部权限管控策略
- 是否符合法律法规关于数据保护的要求
- 申请人是否已完成必要的安全培训
信息安全团队可根据情况选择批准、驳回或要求补充说明。
5. IT实施任务
所有审批完成后,易企办会自动创建实施任务,指派给相关IT技术人员执行。
例如:“在本周五前准备笔记本并配置VPN访问权限。” 任务完成情况将由易企办自动追踪并记录至内部系统,便于后续审计。
6. 流程完成与留档
实施完成后,易企办会将整个流程标记为“已完成”,并自动记录所有审批操作(包括审批人、时间戳、意见等),用于合规审计、资产追踪和IT管理。
使用示例
一名软件工程师提交申请,请求获得DevOps平台的管理员权限,用于部署新产品服务。
- 主管因其为项目负责人而批准申请
- IT部门确认申请属实,但标记为高权限访问
- 易企办系统自动将申请发送至信息安全团队
- 安全团队确认该工程师已完成高权限访问培训,且未违反任何政策
- 最终,IT管理员开通权限并完成任务。整个流程在两天内完成
在使用易企办之前,该流程通常通过邮件和聊天工具往返耗时长达一周。 现在,流程标准、清晰且全过程留痕,大幅提升效率与合规性。