本文由国际版原文本地化,文末提供原文链接。涉及的能力以易企办中国版租户和权限为准。
低代码和无代码应用仍要管理部署、身份、数据、外部连接和变更。上线前应核对组织选择的服务、应用配置以及维护责任。平台层的能力和业务应用的实际设置分别验证。
将安全检查放入交付过程
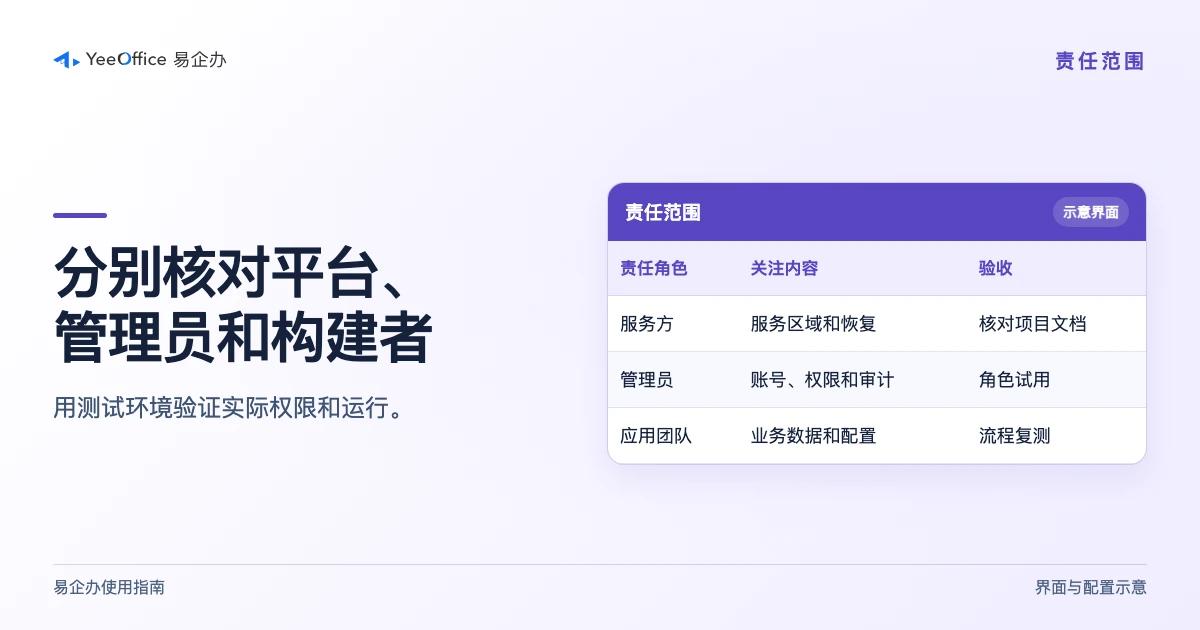
在受控环境用获准样本测试表单、接口、数据权限和失败恢复。正式发布前检查传输、日志、密钥、版本和回退。明确平台方、管理员和应用团队的职责。对自定义代码、脚本和第三方组件安排独立评审。
核对部署区域与数据处理
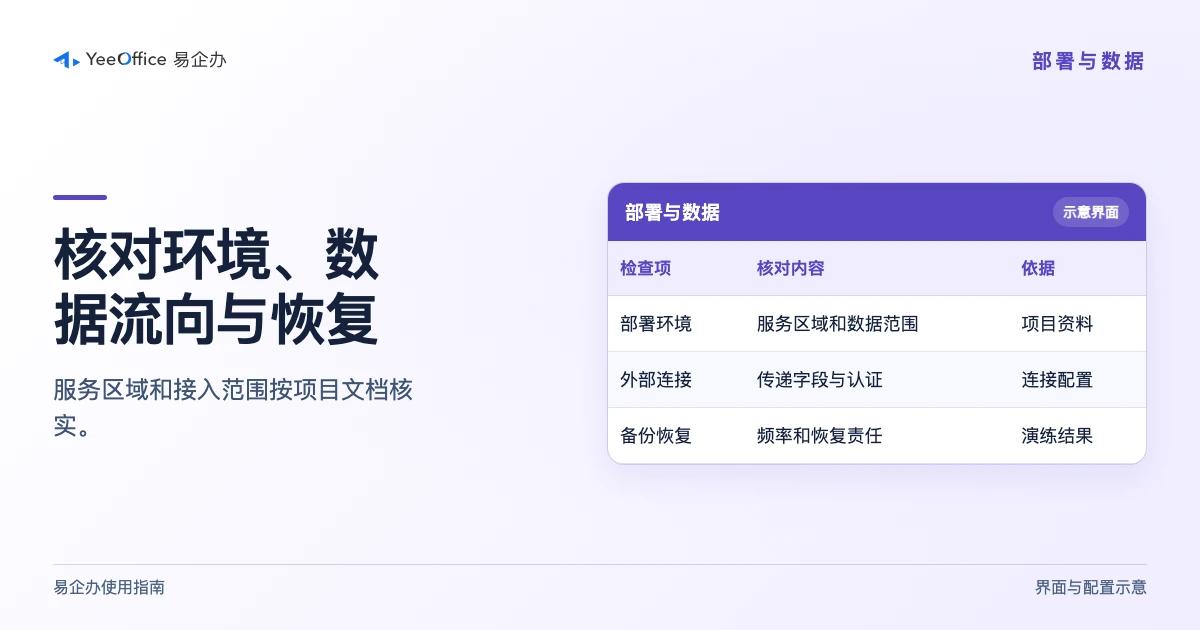
国际版原文以其当时的 Azure 环境说明基础设施。易企办中国版的部署、数据范围、备份、恢复和第三方连接应按适用服务与项目文档核实。确认生产与测试是否隔离,外部服务接收哪些字段。
分开验证认证和授权
认证确认调用者身份,授权决定可访问和可执行的操作。使用目标账号核对单点登录、多因素认证和停用后的行为。分别检查组织、工作区、应用、列表、记录、字段、文件和导出权限。
用两类角色对照查询、编辑、下载和管理操作。需要时核对受控域、审计和共享规则。可参阅易企办安全能力、应用权限设置和企业审计日志。
返回易企办博客